개발자를 위한 행사 정보, 데브이벤트
Today
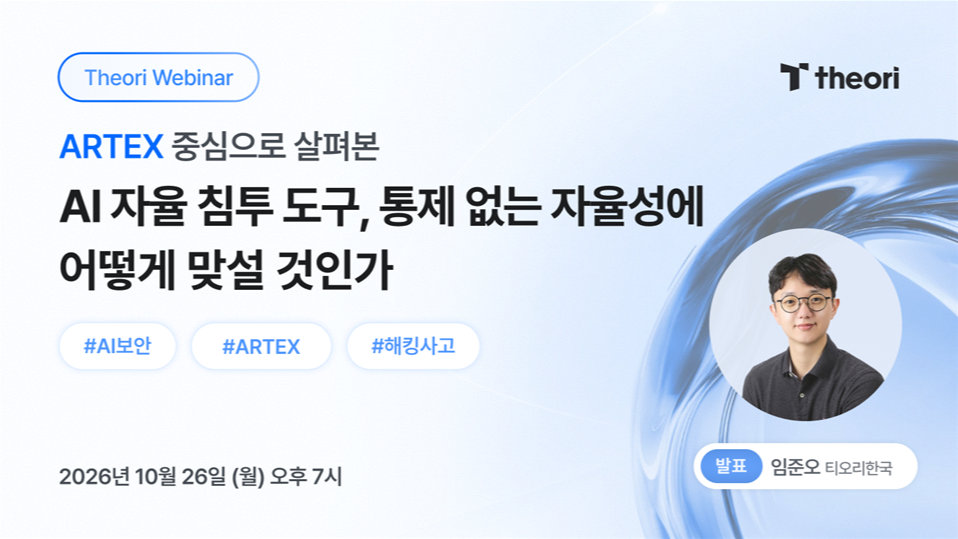
티오리(Theori)가 여는 ARTEX 백서 웨비나입니다. 최근 연쇄 침해 사고의 중심에 섰던 오픈소스 AI 해킹 도구 'ARTEX'를 중심으로, 진짜 위험은 새로운 공격 기법이 아니라 '통제 없는 자율성'에 있다는 점을 짚습니다. 현업 보안 실무자들의 공감을 이끈 티오리의 ARTEX 리서치 백서를 바탕으로 코드 동작 분석과 실험 과정, 그리고 내일 당장 실무에 적용할 수 있는 현실적인 AI 방어 전략을 소개합니다.
다루는 내용
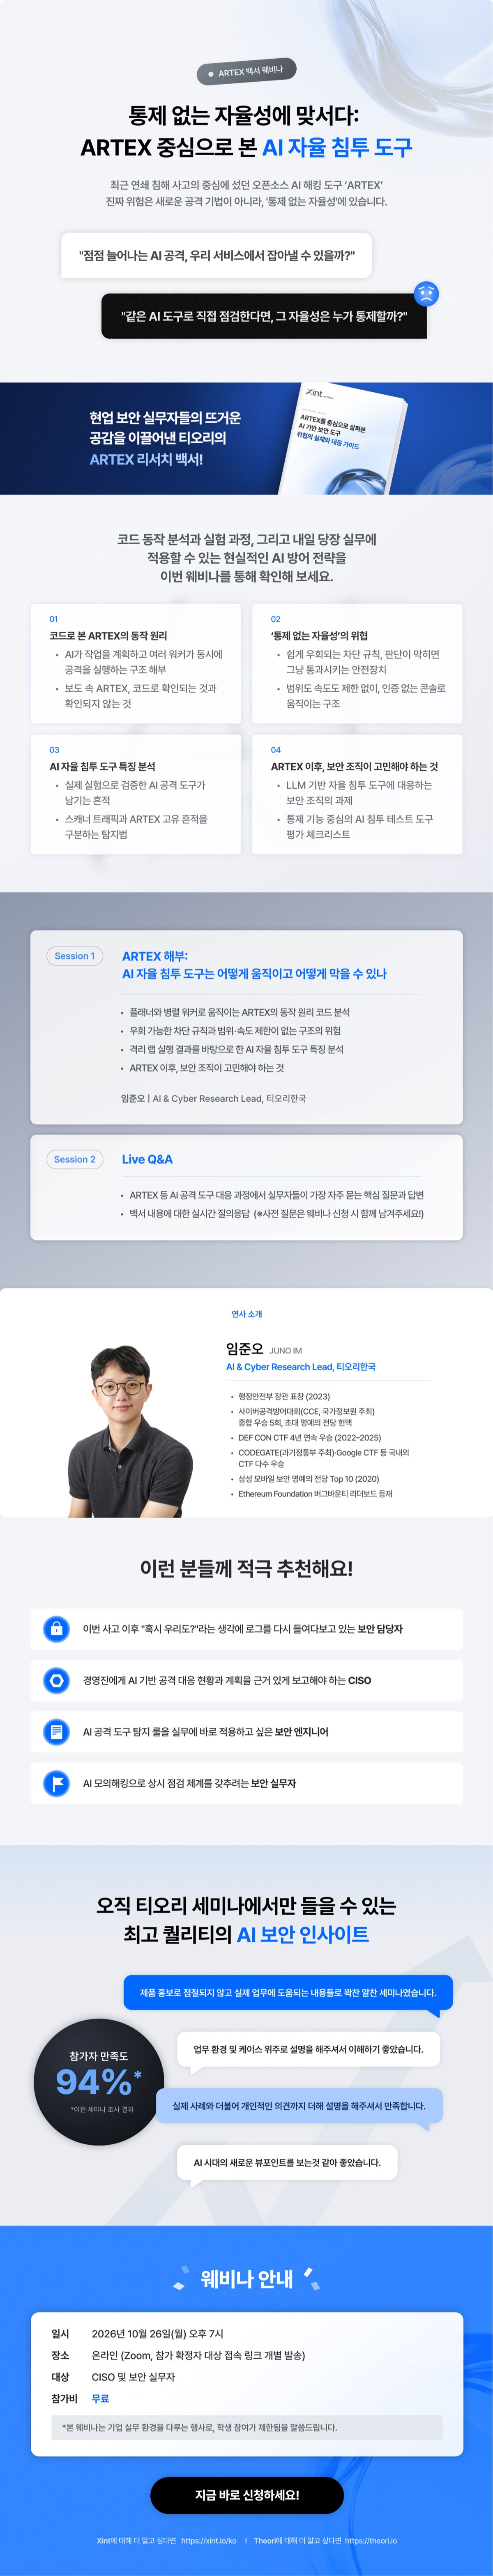
- 코드로 본 ARTEX의 동작 원리 — AI가 작업을 계획하고 여러 워커가 동시에 공격을 실행하는 구조, 보도 속 ARTEX 가운데 코드로 확인되는 것과 확인되지 않는 것
- '통제 없는 자율성'의 위협 — 쉽게 우회되는 차단 규칙과 판단이 막히면 그냥 통과시키는 안전장치, 범위·속도 제한 없이 인증 없는 콘솔로 움직이는 구조
- AI 자율 침투 도구 특징 분석 — 실제 실험으로 검증한 AI 공격 도구가 남기는 흔적, 스캐너 트래픽과 ARTEX 고유 흔적을 구분하는 탐지법
- ARTEX 이후 보안 조직이 고민해야 하는 것 — LLM 기반 자율 침투 도구에 대응하는 보안 조직의 과제, 통제 기능 중심의 AI 침투 테스트 도구 평가 체크리스트
프로그램
| 세션 | 내용 |
|---|---|
| Session 1 | ARTEX 해부: AI 자율 침투 도구는 어떻게 움직이고 어떻게 막을 수 있나 — 플래너와 병렬 워커로 움직이는 동작 원리 코드 분석, 우회 가능한 차단 규칙과 범위·속도 제한이 없는 구조의 위험, 격리 랩 실행 결과로 본 AI 자율 침투 도구의 특징, ARTEX 이후 보안 조직이 고민해야 하는 것 (임준오 · 티오리한국 AI & Cyber Research Lead) |
| Session 2 | Live Q&A — AI 공격 도구 대응 과정에서 실무자들이 가장 자주 묻는 질문과 답변, 백서 내용에 대한 실시간 질의응답 (사전 질문은 신청할 때 함께 남길 수 있습니다) |
연사
- 임준오 (티오리한국 AI & Cyber Research Lead) — 행정안전부 장관 표창(2023), 사이버공격방어대회(CCE, 국가정보원 주최) 종합 우승 5회·초대 명예의 전당, DEF CON CTF 4년 연속 우승(2022–2025), CODEGATE(과기정통부 주최)·Google CTF 등 국내외 CTF 다수 우승, 삼성 모바일 보안 명예의 전당 Top 10(2020), Ethereum Foundation 버그바운티 리더보드 등재
이런 분께 추천합니다
- 이번 사고 이후 "혹시 우리도?"라는 생각에 로그를 다시 들여다보고 있는 보안 담당자
- 경영진에게 AI 기반 공격 대응 현황과 계획을 근거 있게 보고해야 하는 CISO
- AI 공격 도구 탐지 룰을 실무에 바로 적용하고 싶은 보안 엔지니어
- AI 모의해킹으로 상시 점검 체계를 갖추려는 보안 실무자
참가 안내
- 무료 웨비나이며, 신청 후 호스트 승인을 거쳐 참가가 확정됩니다. 참가 확정자에게 Zoom 접속 링크를 개별로 보냅니다.
- 기업 실무 환경을 다루는 행사라 학생은 참여할 수 없습니다.
행사 요약
| 항목 | 내용 |
|---|---|
| 일시 | 2026. 10. 26(월) 19:00 ~ 20:30 |
| 장소 | 온라인 (Zoom) |
| 대상 | CISO 및 보안 실무자 |
| 참가비 | 무료 |
| 접수 | 2026. 10. 19(월) 09:00 ~ 10. 26(월) 15:00 |
| 주최 | 티오리 (Theori) |
